Escopo do projeto
Organização com conta de gestão separada e contas por ambiente (produção e não produção) em unidades organizacionais. Acesso centralizado com usuários e grupos, MFA obrigatória e permissões por função, com acesso temporário no lugar de chaves fixas. Trilha de auditoria da organização e detecção de ameaças ativas em todas as contas.
Rede privada em duas zonas de disponibilidade, com sub-redes privadas para aplicação e banco e saída controlada para a internet. Planos de backup centralizados. Orçamento mensal com alerta e tags de custo obrigatórias. Políticas de controle básicas (bloquear regiões fora de uso, proteger auditoria e detecção). Documentação e transferência para o time. Quando a empresa já tem uma conta em uso, o projeto inclui a adoção dessa conta na organização e a correção dos achados mais graves.
Desafio e problemas de hoje
- Conta AWS criada no cartão de alguém, com usuário raiz em uso no dia a dia.
- Todo mundo administrador; ninguém sabe quem alterou o quê.
- Recursos criados à mão, fora de padrão de rede, sem tag, sem backup.
- Primeira fatura surpreende porque orçamento e alerta ainda estão por configurar.
- Auditoria, cliente ou órgão de controle pede evidência de controle e a trilha ainda está por criar.
- Fornecedor pede acesso à conta e recebe credencial de administrador.
O ambiente de partida (perfil típico deste exemplo)
| Item | O que costuma existir |
|---|---|
| Contas | Nenhuma, ou uma conta única com produção e testes misturados |
| Acesso | Usuário raiz em uso; usuários IAM com chaves de longa duração; MFA por ativar; fornecedor com acesso de administrador |
| Rede | VPC padrão, recursos em sub-rede pública |
| Auditoria e segurança | AWS CloudTrail com retenção por definir; detecção de ameaças por ativar |
| Backup | Snapshots manuais, política por definir |
| Custo | Orçamento, alerta e tags por configurar |
| Restrições | Time pequeno; dados pessoais sob LGPD; necessidade de evidências para clientes ou órgãos de controle |
Perfil típico, com faixas, construído a partir de projetos desse tipo. O inventário real é o primeiro entregável do diagnóstico.
Requisitos
- R1Separar gestão, produção e não produção, com controle central.
- R2Acesso único, com MFA e permissão por função; usuário raiz guardado.
- R3Trilha de auditoria protegida e detecção de ameaças em todas as contas.
- R4Rede privada em duas zonas, aplicação e banco em sub-redes privadas.
- R5Backup central com retenção e teste de restauração.
- R6Orçamento, alerta e tags desde o primeiro recurso.
- R7Políticas que impeçam erros graves (regiões, auditoria, detecção).
O que desenhamos para cada requisito
| Requisito | Decisão de arquitetura | Serviço AWS |
|---|---|---|
| R1 | Organização com conta de gestão sem cargas de trabalho e unidades organizacionais por ambiente | AWS Organizations |
| R2 | Diretório central de usuários e grupos, MFA obrigatória, conjuntos de permissão por função, acesso temporário no lugar de chaves fixas; acesso de fornecedor por função com escopo e prazo | IAM Identity Center, AWS Identity and Access Management (IAM) |
| R3 | Trilha da organização gravada em bucket protegido; detecção de ameaças habilitada em todas as contas e regiões usadas | AWS CloudTrail, Amazon GuardDuty, Amazon S3 |
| R4 | VPC em duas zonas de disponibilidade, sub-redes privadas para aplicação e banco, saída controlada | Amazon VPC |
| R5 | Planos de backup com retenção por tipo de recurso e cofre central; restauração testada | AWS Backup |
| R6 | Orçamento mensal com alerta por e-mail e tags obrigatórias de ambiente e centro de custo | AWS Budgets, AWS Cost Explorer |
| R7 | Políticas de controle de serviço: regiões permitidas, proteção da trilha e da detecção, bloqueio de ações de alto risco | Políticas de controle de serviço (SCPs) do AWS Organizations |
Arquitetura
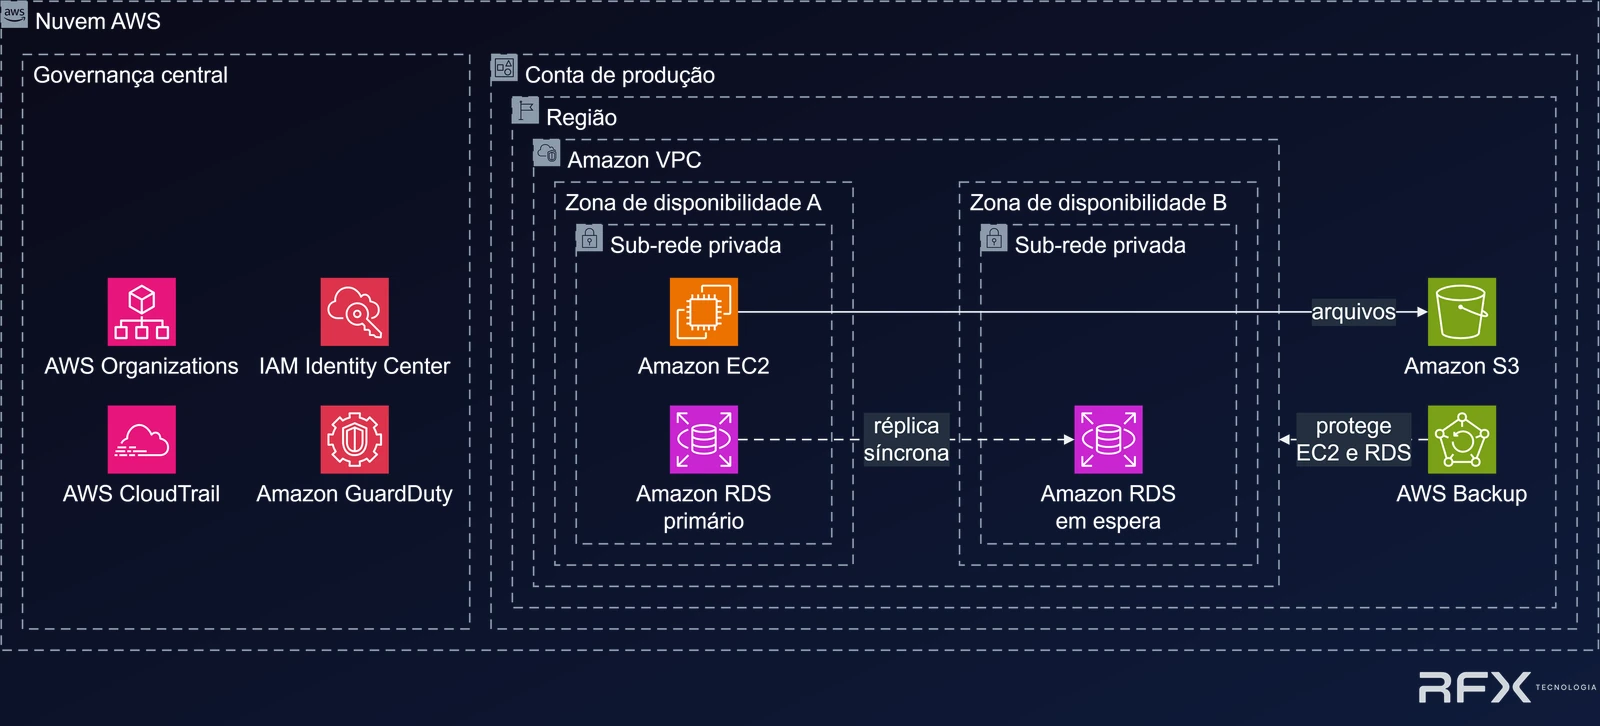
Componentes e fluxos deste diagrama
- Nuvem AWS, com dois grupos: Governança central e Conta de produção.
- Governança central: AWS Organizations, IAM Identity Center, AWS CloudTrail e Amazon GuardDuty.
- Conta de produção: uma Região com Amazon VPC em duas zonas de disponibilidade (A e B), cada uma com sub-rede privada.
- Amazon EC2 (zona A): servidores da aplicação; grava arquivos no Amazon S3.
- Amazon RDS primário (zona A) e Amazon RDS em espera (zona B): réplica síncrona entre os dois.
- Amazon S3: arquivos da aplicação.
- AWS Backup: proteção de EC2 e RDS.
Ganhos: o que medimos no projeto
| Indicador | Como medimos | O que muda |
|---|---|---|
| Acessos humanos com MFA e por função | Usuários ativos via acesso central sobre o total; chaves de longa duração remanescentes | De todos administradores com chaves fixas para acesso único, temporário e por função |
| Eventos auditáveis | Cobertura da trilha (contas e regiões) e retenção | De trilha por criar para auditoria da organização inteira, com retenção definida |
| Recursos com backup | Recursos cobertos por plano sobre o total elegível; restaurações testadas | De snapshot manual para cobertura por política |
| Alertas de custo | Orçamentos com alerta e recursos com tags obrigatórias | De fatura surpresa para alerta antes de estourar |
| Tempo para criar um ambiente novo | Horas para abrir conta ou ambiente dentro do padrão | De dias e improviso para procedimento repetível |
| Achados de segurança abertos | Achados por severidade na detecção de ameaças e na revisão de acesso | De desconhecido para lista com dono e prazo |
Indicadores de um projeto típico, medidos no próprio projeto: resultado típico, não garantia.
Escopo e entregáveis por fase
| Fase | O que acontece | Entregáveis | Duração |
|---|---|---|---|
| 1. Cenário | Contas existentes, quem acessa, o que vai rodar primeiro, exigências de clientes ou órgãos de controle | Desenho do ambiente base, lista de contas e papéis | 1 semana |
| 2. Organização e acesso | Organização, unidades, contas, acesso central, MFA, políticas de controle, usuário raiz guardado | Organização operacional, usuários e grupos migrados, chaves antigas desativadas | 1 semana |
| 3. Rede, auditoria, backup e custo | VPC em duas zonas, trilha, detecção, planos de backup, orçamento, tags | Rede pronta para a primeira carga, trilha e detecção ativas, orçamento com alerta | 1 semana |
| 4. Documentação e transferência | Documentação, runbook de operação, sessão com o time, checklist de prontidão | Documentação, checklist de prontidão para a primeira onda | de 2 a 3 dias |
Durações típicas, em faixa. O plano do projeto fixa as datas reais.
Algo a mais: o que vem antes da primeira onda
Checklist de prontidão
- 01Conta de gestão sem cargas de trabalho.
- 02Usuário raiz com MFA e guardado.
- 03Acesso central ativo.
- 04Trilha e detecção ligadas.
- 05VPC em duas zonas.
- 06Plano de backup.
- 07Orçamento e alerta.
- 08Tags definidas.
Para empresas maiores ou com vários times, o AWS Control Tower automatiza parte desse desenho; para a maioria das PMEs, o ambiente acima é suficiente e mais simples de operar.
Perguntas frequentes deste exemplo
A conta existente é adotada na organização e passa pelos mesmos controles; o que estiver fora do padrão entra numa lista de correção com prioridade.
Os serviços de governança têm custo pequeno em relação às cargas que vão rodar; o orçamento com alerta é configurado no primeiro dia e o custo estimado faz parte do desenho entregue na fase 1.
Para a maioria das PMEs, o ambiente deste exemplo cobre o essencial com menos partes para operar. Quando a empresa cresce em times e contas, o Control Tower entra como evolução.
Entrega os controles técnicos que essas exigências costumam pedir: acesso por função com MFA, trilha de auditoria, políticas de controle e backup. A conformidade como um todo envolve também processos internos, que o projeto documenta e que continuam sob responsabilidade da empresa.
Serviços AWS deste exemplo
- AWS Organizations
- IAM Identity Center
- AWS Identity and Access Management (IAM)
- AWS CloudTrail
- Amazon GuardDuty
- Amazon VPC
- Amazon EC2 (primeira carga, ilustrativo)
- Amazon RDS (primeira carga, ilustrativo)
- Amazon S3
- AWS Backup
- AWS Budgets
- AWS Cost Explorer
- AWS Control Tower (variante)
Incentivos AWS
A RFX busca para o projeto os programas de incentivo e créditos da AWS aplicáveis, sempre sujeitos a aprovação da AWS.